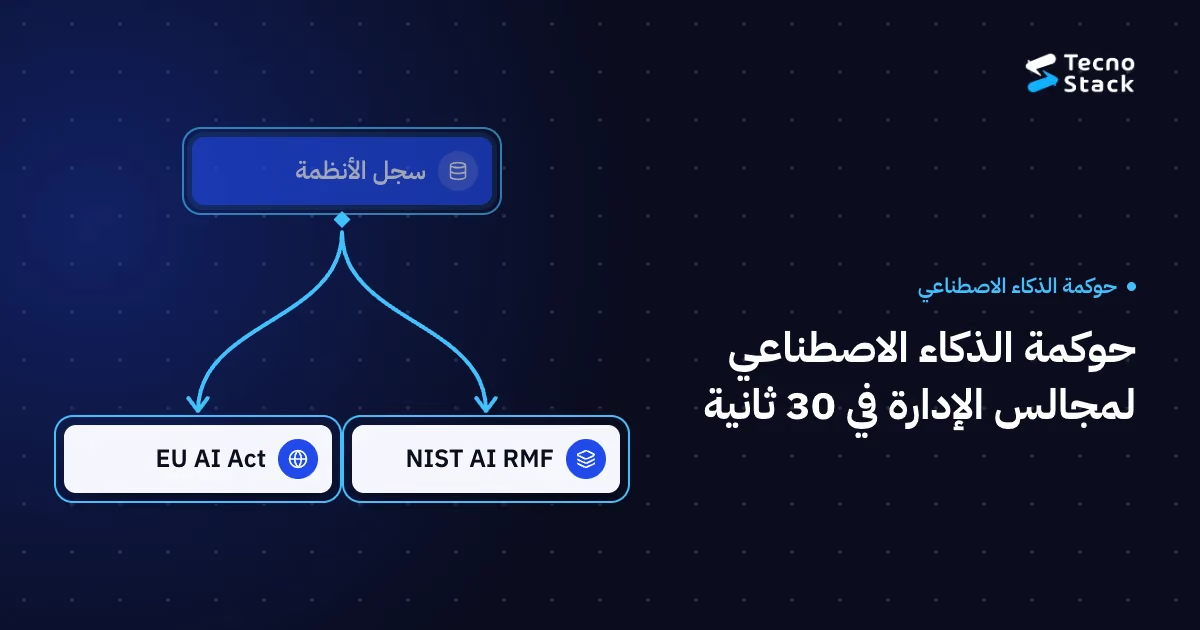
تتلخص حوكمة الذكاء الاصطناعي على مستوى مجلس الإدارة في أربعة أمور يستطيع المجلس التحقق منها: مالك مسمّى لمخاطر الذكاء الاصطناعي، وجرد للأنظمة التي تبنيها المؤسسة أو تشتريها أو تستخدمها، وأدوار واضحة لاعتمادها ومراقبتها، وأدلة على أن هذه الأدوار تعمل. وكثيرًا ما تخلط المجالس بين مرجعين: إطار NIST لإدارة مخاطر الذكاء الاصطناعي إرشادات طوعية يمكن أن تنظّم هذا العمل، أما قانون الذكاء الاصطناعي الأوروبي (EU AI Act) فتشريع ملزم، ويتوقف انطباقه عليك وكيفيته على دورك وطبيعة الاستخدام ومستوى خطره، وهذا سؤال يجيب عنه مستشارك القانوني، لا قالب جاهز.
يتناول هذا الدليل الهيكل الذي يشرف عليه المجلس. أما الضوابط التشغيلية تحته، مثل بوابات الإطلاق والمراقبة والتعامل مع الحوادث، فتجدها في دليلنا عن إدارة خطر الهلوسة في بيئة الإنتاج.
مهمة المجلس أن يرسم الحدود التي تعمل الإدارة التنفيذية ضمنها حين تعتمد التعليمات وتختار النماذج وتشغّل الأنظمة. ويتلخص ذلك في أربعة قرارات:
- حدود تقبّل المخاطر. أي استخدامات الذكاء الاصطناعي ستمضي فيها المؤسسة، وأيها يحتاج اعتمادًا صريحًا، وأيها ممنوع، مثل القرارات الآلية بالكامل بشأن حصول العملاء على الخدمات.
- المساءلة. مسؤول تنفيذي واحد مسمّى يُسأل عن مخاطر الذكاء الاصطناعي في المؤسسة كلها، وله صلاحية إيقاف أي نظام.
- التقارير. ما يتلقاه المجلس وبأي وتيرة: الجرد، والحوادث الجوهرية، والاستثناءات، والقرارات التي تنتظر الاعتماد.
- المراجعة المستقلة. من يتحقق باستقلالية من أن الضوابط تعمل، كالتدقيق الداخلي أو مراجع خارجي.
ويفوّض المجلس ما عدا ذلك، لكن إلى أشخاص بأسمائهم. فالسياسة التي تعد بذكاء اصطناعي عادل وشفاف، بلا مالك ولا آلية تحقق، إعلانُ نوايا لا أكثر.
لا يمكنك حوكمة أنظمة لم تُدرجها. سجّل لكل نظام: غرضه ومالكه من جهة العمل، ومن يستخدمه ومن يتأثر بمخرجاته، والبيانات التي يعتمد عليها ومنها البيانات الشخصية، والنموذج أو المزوّد، وهل يتخذ قرارات بشأن الأفراد أو يسهم فيها، والدول والأسواق التي يمسّها، والإشراف البشري القائم، وحالته من التجربة حتى الإيقاف.
ولا تقتصر على ما تبنيه. فميزات الذكاء الاصطناعي داخل البرمجيات التي تشتريها، كنظام إدارة علاقات العملاء الذي يصوغ الرسائل أو منصة الموارد البشرية التي ترتّب المتقدمين، مكانها في الجرد، وكذلك استخدام الموظفين لمساعدات المحادثة العامة في العمل. والمساعدات الداخلية تستحق المعاملة نفسها؛ ويشرح دليلنا عن اختيار حالات استخدام المساعدات الداخلية أيَّ مسارات العمل يناسبها. وحين تعبر البيانات الشخصية الحدود، ينبغي أن يشير الجرد إلى سجل تدفقات البيانات لدى فريق الخصوصية؛ وللعمليات في السعودية راجع قائمة تدفقات البيانات والمسؤوليات وفق نظام حماية البيانات الشخصية.

شكل 1: اجرد ما تبنيه وما تشتريه. وأدرج أدوات الموظفين.
تتعثر الحوكمة عند نقاط التسليم بين الفرق، فاجعل كل نقطة صريحة. وهذا تقسيم عملي، وهو إرشاد من تكنوستاك لا اشتراط من أي إطار:
- المسؤول عن الاستخدام: يُسأل عن الاستخدام ونتائجه، ويعتمد الإطلاقات، ويقبل المخاطر المتبقية ضمن الحدود المحددة.
- مالك النظام: يشغّله يوميًا، ويحفظ الإصدارات والمراقبة وسجل الإطلاق.
- المخاطر والشؤون القانونية والامتثال: تصنّف كل نظام، وتحدد القوانين المنطبقة والأدلة التي يحتاجها كل منها.
- الأمن والخصوصية: يراجعان الوصول إلى البيانات ومدد الاحتفاظ وشروط الموردين.
- المراجعة المستقلة: يختبر عينة من الأنظمة من البداية إلى النهاية ويرفع تقريره إلى المجلس.
واجعل مسار الاعتماد على قدر الأثر: مساعد صياغة منخفض الأثر يكفيه اعتماد مفوَّض من المسؤول عن الاستخدام ضمن سياسة متفق عليها، بعد ما يلزم من مراجعة الأمن والخصوصية. أما نظام يسهم في قرارات الائتمان أو التوظيف أو المزايا فيستدعي مراجعة المخاطر والشؤون القانونية، وينبغي أن يعلم به المجلس.
يصف NIST إطاره لإدارة مخاطر الذكاء الاصطناعي بأنه إرشادات طوعية؛ فهو ليس شهادة ولا قانونًا. وينظّم العمل في أربع وظائف تتوافق مع الهيكل أعلاه: Govern للملكية والسياسات والأدوار، وMap للجرد وسياق كل نظام، وMeasure للتقييم، وManage للتعامل مع ما تكشفه القياسات. وفي يوليو 2024 أضاف NIST ملحقًا للذكاء الاصطناعي التوليدي يمدّ الإطار إلى هذا النوع من الأنظمة.
يمنحك الإطار لغة مشتركة ومجموعة أسئلة منظمة. وحدّه لا يقل أهمية: القول إن البرنامج متوافق مع NIST لا يمنحه شهادة، ولا يثبت وحده الامتثال لأي قانون.
تعرض المفوضية الأوروبية قانون الذكاء الاصطناعي بوصفه تشريعًا تختلف التزاماته باختلاف دور المؤسسة، وطريقة استخدام النظام، ومستوى خطره. فالمزوّد (provider) الذي يطوّر النظام ويطرحه في السوق تختلف التزاماته عن الجهة المستخدِمة (deployer) التي تشغّله. ووجود المقر خارج الاتحاد الأوروبي لا يحسم المسألة في أي اتجاه؛ فالعبرة بالنشاط، وهذا يستلزم تقييمًا قانونيًا لكل نظام بدل إجابة واحدة تصلح لكل شركة خليجية.
وقد تغيّرت المواعيد أيضًا. فبحسب الأسئلة الشائعة الحالية للمفوضية، دخلت حزمة Digital Omnibus حيّز النفاذ في 27 يوليو 2026 ومدّدت الجداول الزمنية لالتزامات الأنظمة عالية الخطورة. لذلك تعامل بحذر مع المواعيد الواردة في الملخصات القديمة، وتحقق من الجدول الرسمي الحالي مع مستشارك القانوني قبل التخطيط على أساسه.

شكل 2: ميّز الإرشادات الطوعية عن القانون. قيّم النطاق مع مستشارك القانوني.
الأدلة الجيدة تتولّد من العمل نفسه. اطلب من الإدارة أن تكون قادرة على تقديم ما يلي عند الطلب:
- الجرد الحالي، مع مالك وتصنيف لكل نظام؛
- مبررات كل تصنيف وكل قرار بشأن النطاق القانوني؛
- سجلات الاعتماد وقرارات الإطلاق ونتائج التقييم التي استندت إليها؛
- سجل الحوادث مع أسبابها ومعالجاتها؛
- تقييمات الموردين لميزات الذكاء الاصطناعي المشتراة؛
- الاستثناءات من الضوابط الداخلية الاسترشادية، ولكل منها مسؤول وتاريخ انتهاء؛ ولا تُسقط المتطلبات القانونية أو الأمنية الواجبة.
وإن عجزت الإدارة عن تقديم أي منها، فهذه الفجوة نفسها هي ما يُرفع إلى المجلس.
إن كنت تدير مؤسسة خليجية لها عملاء أو عمليات في أوروبا، فمن الأنماط العملية أن تستخدم وظائف NIST هيكلًا داخليًا، ثم تضع كل قانون منطبق طبقةً فوق الجرد نفسه والمالكين أنفسهم: التزامات القانون الأوروبي للأنظمة التي يرى مستشارك القانوني أنها ضمن نطاقه، وقواعد حماية البيانات للأنظمة التي تعالج بيانات شخصية، والقواعد القطاعية حيث وُجدت. والسجل الواحد يجنّبك برامج متوازية يناقض بعضها بعضًا، لكنه لا يجعل شيئًا ممتثلًا بذاته؛ فكل طبقة تحتاج إلى تقييمها القانوني الخاص.
التوصيات في هذا المقال إرشادات من تكنوستاك، وليست استشارة قانونية ولا متطلبات من NIST أو المفوضية الأوروبية. وإن كنت تبني حوكمة الذكاء الاصطناعي بالتوازي مع برنامج لتبنّيه، فيمكن لفريق خدمة التحول بالذكاء الاصطناعي أن يساعدك في بناء الجرد والأدوار والتقارير.
- المعهد الوطني للمعايير والتقنية الأمريكي (NIST). AI Risk Management Framework: إرشادات طوعية بوظائف Govern وMap وMeasure وManage، ونُشر ملحق الذكاء الاصطناعي التوليدي في 26 يوليو 2024.
- المفوضية الأوروبية. AI Act: الإطار التنظيمي للذكاء الاصطناعي: العرض الرسمي للقانون ونهجه القائم على المخاطر.
- المفوضية الأوروبية. Navigating the AI Act: إجابات حالية عن التطبيق والمواعيد، ومنها تعديلات Digital Omnibus.


